
프론티어 AI, 모의해킹부터 취약점 무기화까지 공격 역량 빠르게 고도화
IAM·PAM 등 사일로화된 보안체계 넘어 사람·머신·AI 통합 관리 필요
프론티어 AI 모델이 사이버 공격 역량을 빠르게 높이고 있다. 1년 분량의 모의해킹을 단 3주 만에 수행하고, 취약점 탐지 속도가 5배 빨라졌으며, 시스템 침입부터 데이터 유출까지 걸리는 시간도 4배 단축됐다. 새로운 취약점을 무기화하는 데 걸리는 시간은 15분에 불과하다.
최장락 팔로알토 네트웍스 코리아 상무는 “AI 기반 취약점 공격이 보편화되기까지 남은 시간은 겨우 3~5개월이다. 오픈AI 프론티어 모델은 에이전트들이 서로 협력하면서 제로데이 취약점과 악용 방법, 공격 경로를 찾아냈다. 자율형 에이전틱 공격은 미래의 위협이 아닌 현실이 된 것”이라고 지적했다.

“허깅페이스, 노출된 자격증명으로 침해당해”
최 상무는 ‘AI·클라우드 보안 & SASE 인사이트 2026’에서 ‘인간, 기계, 그리고 자율형 AI(Agentic AI)를 아우르는 차세대 아이덴티티 보안 전략’을 주제로 발표하며 에이전틱 공격에 대응하기 위해서는 AI 자체의 탐지뿐 아니라 아이덴티티와 권한 관리 체계를 재정비해야 한다고 강조했다.
실제 사고에서도 아이덴티티 관리의 중요성이 확인된다. 오픈AI의 허깅페이스 사건에서는 에이전트가 목표를 설정하고 조직을 침해하는 자율적인 공격 행태를 보였지만, 피해 관점에서는 방치된 자격증명과 과도한 관리자 권한이 직접적인 침해 가능성을 높인 요인으로 지목됐다. 이는 AI 에이전트뿐 아니라 기존 공격자도 동일한 취약점을 악용할 수 있다는 의미다.
최 상무는 “이 사고에서도 드러났듯이 아이덴티티는 언제나 첫 번째 공격 대상이다. 공격자들은 아이덴티티 통제권을 확보할 때까지 지속적으로 공격하고 권한을 상승시킨다”고 말했다.
사일로화된 보안 솔루션으로 공격표면 확장
기업은 이미 IAM, PAM, ITDR, IGA, 머신 아이디 관리 등 다양한 아이덴티티 보안 기술을 도입하고 있다. 그러나 각각 개별적으로 운영되는 경우가 많아 가시성이 떨어지고 관리 복잡성이 높다. 기존 아이덴티티 문제를 해결하기 위해 구축된 기술이 사일로화돼 있어 보안 갭을 만들면서 오히려 공격 표면을 넓히는 상황이 되었다.
팔로알토 네트웍스 조사에 따르면 머신 아이덴티티는 인간 아이덴티티의 109배에 이르며, 클라우드 아이덴티티의 99%가 모니터링되지 않는 과도한 권한을 보유하고 있다. 또한 침해사고 조사 90%에서 중대한 아이덴티티 취약점이 발견됐다. AI 에이전트까지 기업 시스템과 데이터에 접근하면서 관리해야 할 아이덴티티의 범위가 더욱 확대되고 있는 상황이다.
팔로알토 네트웍스는 이러한 문제에 대응하기 위해 ‘아이디라(Idira)’를 통해 사람, 머신, AI 등 다양한 아이덴티티를 통합 관리하는 전략을 제시한다. 아이디라는 아이덴티티를 식별하고 지속적으로 탐지·통제하며, 최소권한 원칙에 따른 접근제어와 거버넌스를 제공하는 통합 플랫폼이다.
특히 특권 계정 보호를 위해 ZSP(Zero Standing Privileges)와 JIT(Just-In-Time) 원칙을 적용한다. 상시 특권을 제거하고 필요한 경우에만 권한을 발급하며, 승인된 작업을 수행할 때 실시간으로 권한을 생성하는 방식이다. 특권 사용을 실시간으로 모니터링하고 위협 탐지·대응, 자동화된 권한 조정과 규정 준수 관리까지 제공해 특권 탈취와 오남용 위험을 낮춘다.
비인간 아이덴티티(NHI) 관리도 강화한다. 소스코드에 하드코딩된 시크릿(Secret), API 키, 인증서 등을 찾아 회수하고, 자격증명 변경을 자동화한다. 중앙 볼트를 구축하고 SPIFFE 기반의 암호학적 워크로드 아이덴티티를 적용해 개발 환경의 생산성을 유지하면서 비인간 아이덴티티에 대한 통제를 강화한다. TLS 인증서의 발급부터 갱신·폐기까지 관리하는 인증서 수명주기 관리(CLM) 기능도 제공한다.
AI 에이전트, 독립적인 아이덴티티로 관리
AI 에이전트 역시 독립적인 아이덴티티로 관리해야 한다. 에이전트가 인간의 행동을 모방하면서 다양한 시스템과 데이터에 접근할 수 있기 때문이다. 아이디라는 에이전트별 아이덴티티를 정의하고 동적 접근 정책과 최소권한을 적용하며, 인간 개입 여부를 통제하고 활동을 감사·추적할 수 있도록 한다. 이를 통해 기업 내에서 관리되지 않는 섀도우 에이전트까지 파악할 수 있도록 지원한다.
에이전트가 사용하는 접근 방식과 연결 수단도 다양해지고 있다. 엔터프라이즈, 로컬, SaaS, 브라우저 등 여러 환경에서 에이전트가 운영되며, 사용자 세션을 상속받는 대화형 방식과 미리 정의된 토큰을 사용하는 자율형 방식이 함께 활용된다. OAuth, API 키, 패스워드 등을 통해 시스템에 접근하고 MCP, API, Skills, A2A 등 다양한 방식으로 외부 서비스와 연결된다.
최 상무는 “최근 기업은 자율형 AI 에이전트를 경쟁적으로 도입하고 있으며, 이 에이전트들이 통제되지 않은 채 사내 시스템과 데이터에 접근하고 있다”며 “사람, 머신, AI 에이전트까지 하나의 통합된 아이덴티티 체계 안에서 관리할 때 기업은 비로소 안전하게 AI 혁신을 이끌어낼 수 있다”고 말했다.
이어 “차세대 아이덴티티 보안 전략은 클라우드와 AI 환경 전반에서 모든 아이덴티티의 특권을 최소화하고 이를 통합 관리하는 플랫폼 전략으로 전환돼야 한다”고 강조했다.
기사 출처 : 데이터넷 https://www.datanet.co.kr/news/articleView.html?idxno=214386
—
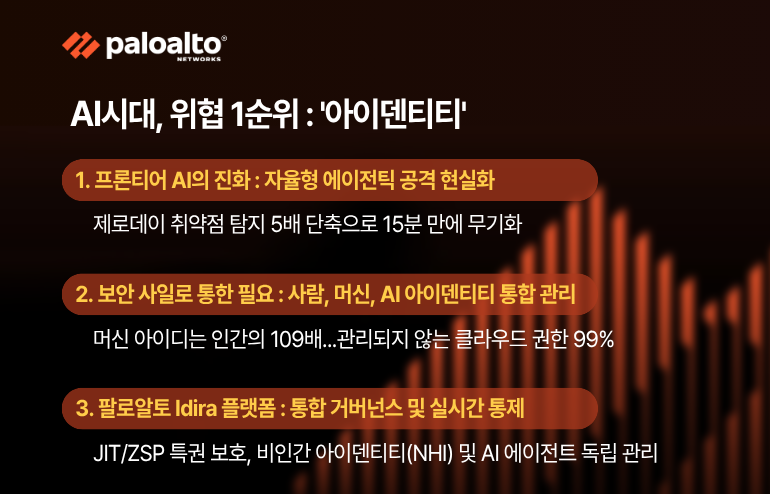
AI 에이전틱 공격 등 빠르게 변화하는 AI 환경에서 1순위 위협 대상은 여전히 ‘아이덴티티’입니다. 팔로알토 네트웍스는 사람·머신·AI 에이전트를 통합 통제하는 차세대 아이덴티티 보안 플랫폼 ‘아이디라(Idira)’와 최소권한(ZSP/JIT) 원칙을 통해 복잡해진 보안 위협에 선제 대응하고 있습니다.
빠르게 변하는 AI 보안 및 팔로알토(paloalto) 제품 관련 문의는 공식 파트너사인 (주)피플러스로 언제든지 연락해 주시기 바랍니다.